Seite 1 von 1
[GELÖST] Sekundäre Repositories in HTTPS
Veröffentlicht: 31. August 2026 - 10:43 Uhr
von maurped
Guten Morgen,
Ich schaffe es nicht, meine sekundären Repositories dazu zu bringen, HTTPS zu verwenden.
Wenn ich die Repository-URL ändere, kann der Agent sie nicht mehr finden.
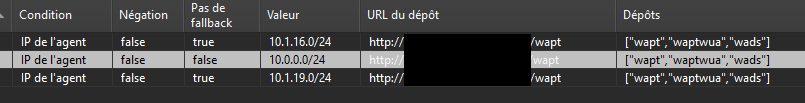
- Screenshot 2026-08-31 104015.png (9,72 KB) 42812 Aufrufe
Wie kann ich meine sekundären Repositories auf vollständiges HTTPS umstellen?.
DANKE
Betreff: Sekundäre Repositories über HTTPS
Veröffentlicht: 31. August 2026 - 11:49 Uhr
von dcardon
Hallo Clément,
von welcher Zertifizierungsstelle stammen die Zertifikate, die in den sekundären Repositories bereitgestellt wurden? Wird diese Zertifizierungsstelle vom WAPT-Agenten erkannt?
Viele Grüße,
Denis
Betreff: Sekundäre Repositories über HTTPS
Veröffentlicht: 31. August 2026 - 12:08 Uhr
von maurped
Die Repositories enthalten die Zertifikate der Techniker mit Konsolenzugriff im Ordner C:\Program Files (x86)\wapt\ssl
sowie das Zertifikat des Hauptservers in C:\Program Files (x86)\wapt\ssl\server.
Außerdem ist das Paket remote-repo-http ohne weitere Konfiguration vorhanden.
Betreff: Sekundäre Repositories über HTTPS
Veröffentlicht: 2. September 2026 – 14:51 Uhr
von maurped
Benötige ich zusätzliche Zertifikate?
Betreff: Sekundäre Repositories über HTTPS
Veröffentlicht: 2. September 2026 - 15:02 Uhr
von Sfonteneau
Für ein HTTPS-Repository benötigen Sie eine Public-Key-Infrastruktur (PKI
. Sie müssen ein Zertifikat einer Zertifizierungsstelle (CA) erstellen (z. B. OpenSSL, ADCS oder eine andere, die Sie bereits besitzen) für Ihre Repositories und Ihren WAPT-Server.
Anschließend müssen Sie in der Datei `wapt-get.ini` (Funktion `verify_cert`) Ihre CA angeben.
Dadurch wird die gültige HTTPS-Validierung aktiviert.
Betreff: Sekundäre Repositories über HTTPS
Veröffentlicht: 2. September 2026 - 15:44 Uhr
von maurped
Vielen Dank für die Antwort. Wir erwägen den Einsatz einer internen PKI und werden das Thema zu gegebener Zeit erneut aufgreifen.