Pagina 1 di 1
[RISOLTO] Repository secondari in HTTPS
Pubblicato: 31 agosto 2026 - 10:43
da maurped
Buongiorno,
Non riesco a configurare i miei repository secondari per utilizzare HTTPS.
Quando modifico l'URL del repository, l'agente non riesce più a trovarlo.
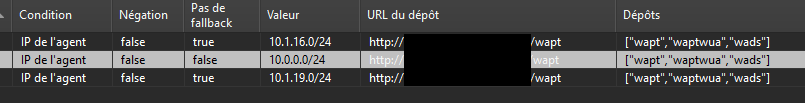
- Screenshot 2026-08-31 104015.png (9,72 KB) Visualizzato 42819 volte
Come posso passare i miei repository secondari al protocollo HTTPS completo?.
GRAZIE
Oggetto: Repository secondari tramite HTTPS
Pubblicato: 31 agosto 2026 - 11:49
di dcardon
Ciao Clément,
da quale CA provengono i certificati distribuiti nei repository secondari? Questa CA è riconosciuta dall'agente WAPT?
Cordiali saluti,
Denis
Oggetto: Repository secondari tramite HTTPS
Pubblicato: 31 agosto 2026 - 12:08
da maurped
I repository contengono i certificati dei tecnici che hanno accesso alla console nella cartella C:\Program Files (x86)\wapt\ssl
e il certificato del server principale in C:\Program Files (x86)\wapt\ssl\server.
Contengono inoltre il pacchetto remote-repo-http senza alcuna configurazione particolare.
Oggetto: Repository secondari tramite HTTPS
Pubblicato: 2 settembre 2026 - 14:51
da maurped
Ho bisogno di certificati aggiuntivi?
Oggetto: Repository secondari tramite HTTPS
Pubblicato: 2 settembre 2026 - 15:02
di sfontenau
Se desideri un repository HTTPS, hai bisogno di un'infrastruttura a chiave pubblica (PKI
. Devi creare un certificato rilasciato da un'autorità di certificazione (CA) (che probabilmente già possiedi, come OpenSSL, ADCS o un'altra) per i tuoi repository e per il tuo server WAPT.
Successivamente, nel file `verify_cert` (wapt-get.ini), devi specificare la tua CA.
Questo abiliterà una valida convalida HTTPS.
Oggetto: Repository secondari tramite HTTPS
Pubblicato: 2 settembre 2026 - 15:44
da maurped
Grazie per la risposta. Stiamo valutando l'implementazione di un'infrastruttura a chiave pubblica interna, quindi riparleremo in quel momento.