Page 1 sur 1
[RESOLU] Dépots secondaire en HTTPS
Publié : 31 août 2026 - 10:43
par maurped
bonjour,
Je n'arrive pas à passer mes dépôts secondaires en HTTPS.
Quand je change l'URL du dépôt, l'agent ne le trouve plus.
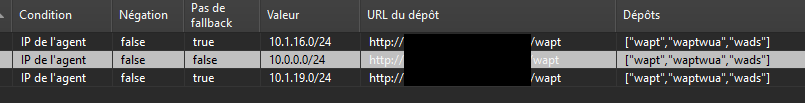
- Capture d’écran 2026-08-31 104015.png (9.72 Kio) Consulté 43367 fois
Comment faire pour passer en full HTTPS mes dépôts secondaires.
merci
Re: Dépots secondaire en HTTPS
Publié : 31 août 2026 - 11:49
par dcardon
Bonjour Clément,
les certificats qui ont été déployé sur les dépots secondaires sont issues de quelle CA? est ce que cette CA est bien reconnu par l'agent wapt?
Cordialement,
Denis
Re: Dépots secondaire en HTTPS
Publié : 31 août 2026 - 12:08
par maurped
les dépôts ont dans le dossier C:\Program Files (x86)\wapt\ssl, les certificats des techniciens qui ont accès à la console
et dans C:\Program Files (x86)\wapt\ssl\server le certificat du serveur principal
ils ont aussi le paquet remote-repo-http sans conf particulière
Re: Dépots secondaire en HTTPS
Publié : 02 sept. 2026 - 14:51
par maurped
Il me faut des certificats en plus ?
Re: Dépots secondaire en HTTPS
Publié : 02 sept. 2026 - 15:02
par sfonteneau
Si vous voulez un dépôt en https il vous faut une PKI
Vous devez créer un certificat issue d'une CA (que vous avez déjà, openssl, adcs ou autre) pour vos dépôts et votre serveur wapt.
Puis dans verify_cert (wapt-get.ini) vous devez mentionner votre CA.
Et là vous pourrez avoir la validation https valide.
Re: Dépots secondaire en HTTPS
Publié : 02 sept. 2026 - 15:44
par maurped
merci pour la réponse, Une PKI interne est à l'étude donc on reverra à ce moment là.